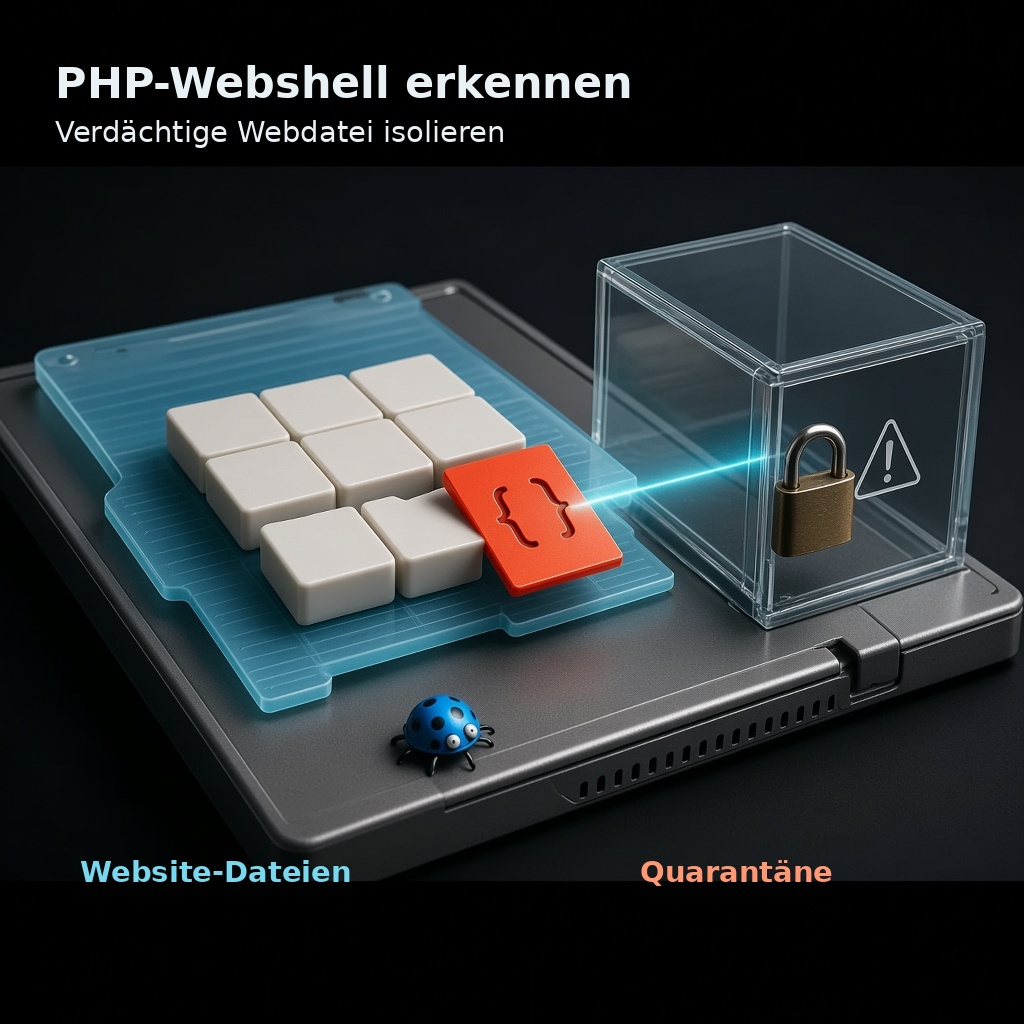
Eine Webshell ist schädlicher Code, der auf einem Webserver abgelegt wird und Angreifern über HTTP(S) remote Steuerung ermöglicht – etwa Dateizugriff, Befehlsausführung oder Lateralbewegung. CISA, NSA und ASD beschreiben Webshells als Mittel für persistenten Zugriff auf kompromittierte Systeme; Microsoft betont, dass Sichtbarkeit auf internetseitige Server und Verhalten nach der Installation entscheidend sind. Dieser Beitrag erklärt Begriffe, typische Eintrittswege und defensive Maßnahmen. Er enthält keine Anleitung zum Bau oder zur Umgehung von Schutzmechanismen.
Was eine Webshell ist – und was nicht
Technisch ist eine Webshell oft eine Datei, die der Webserver wie andere Skripte ausführt – bei PHP-Umgebungen also Code, den der Interpreter verarbeitet. Sie muss nicht groß oder auffällig heißen; Verschlüsselung, Kodierung und Verschleierung erschweren die Erkennung. Entscheidend ist: Die Shell ist Folge einer Schwäche (Upload, Einbindung, veraltete Software, schwache Rechte), nicht die Ursache.
Webshells sind nicht auf PHP beschränkt. Der Fokus hier liegt auf PHP, weil viele Content-Management- und Shop-Systeme darauf aufbauen. Die Schutzprinzipien – Dateiintegrität, minimale Rechte, keine Skriptausführung in Upload-Verzeichnissen – gelten ähnlich für andere Stacks.
Typische Eintrittswege (ohne Exploit-Details)
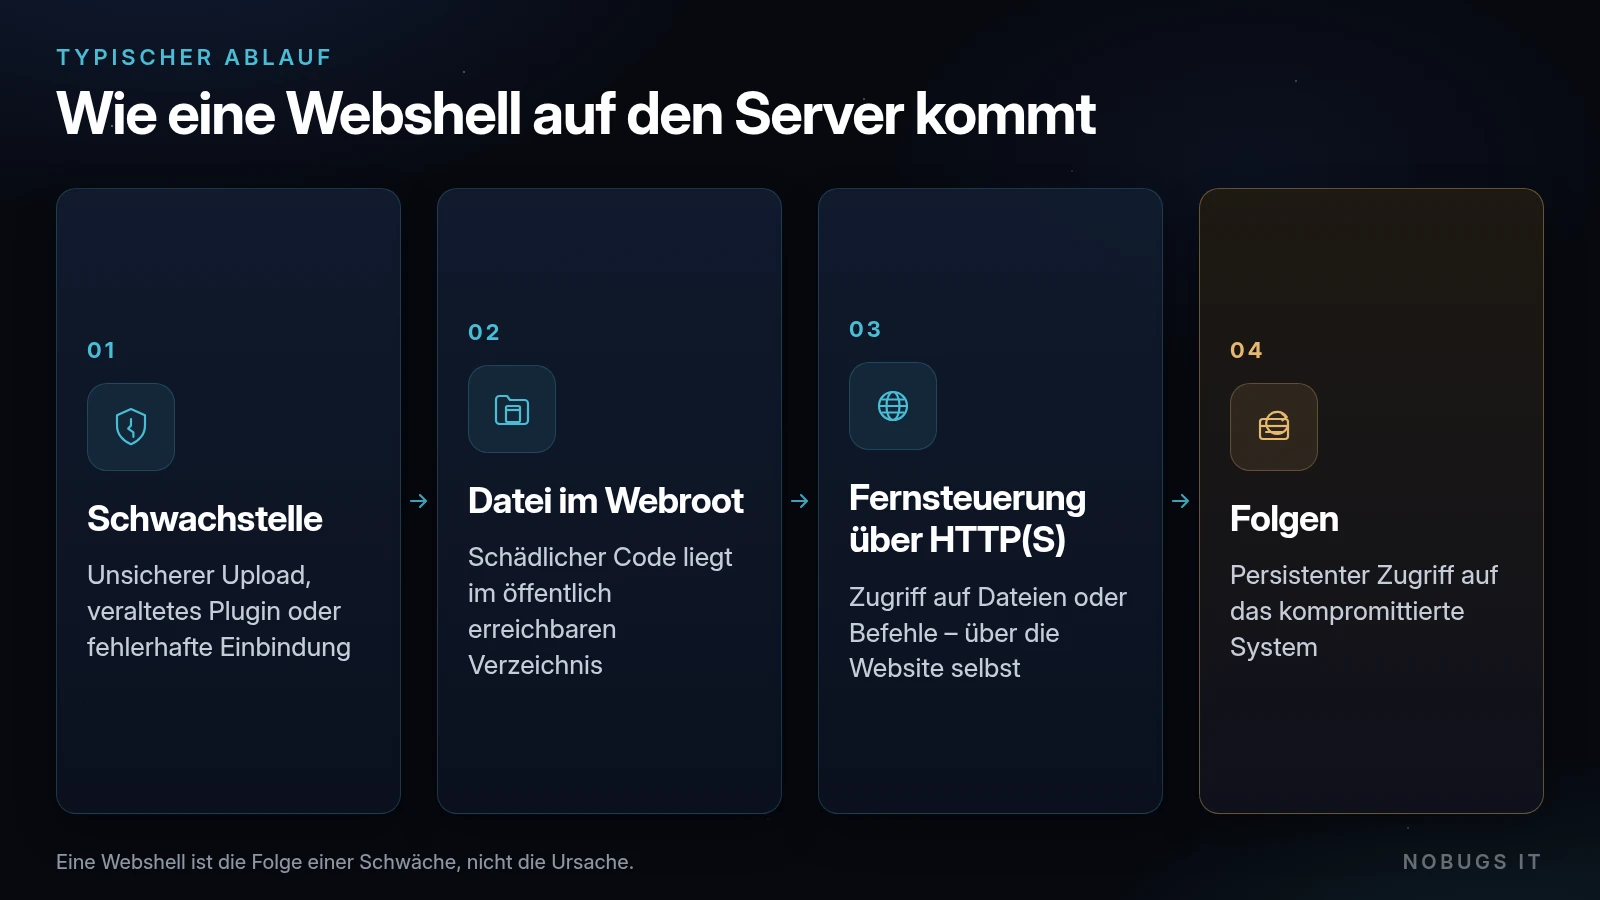
Laut Behörden- und OWASP-Hinweisen gelangen Webshells häufig über:
- Unsichere Datei-Uploads (falsche Typ-/Extension-Prüfung, Speicherung im Webroot)
- Schwachstellen in Webanwendungen (Remote-Code-Ausführung, Local/Remote File Inclusion, fehlerhafte Admin-Oberflächen)
- Veraltete Plugins, Themes oder Frameworks, die bekannte Lücken noch offen haben
- Schwache Konfiguration: Webprozess darf in webzugängliche Verzeichnisse schreiben; PHP-Handler laufen in Upload-Ordnern
- Kompromittierte Zugänge (FTP/SFTP, Hosting-Panel, gestohlene Credentials), über die Dateien direkt abgelegt werden
OWASP fasst Uploads als klassischen ersten Schritt zusammen: Code auf den Server bringen, danach Ausführung erzwingen. Genau deshalb zielen Schutzmaßnahmen auf Upload-Logik, Speicherort und Ausführungsrechte.
Anzeichen und Erkennung
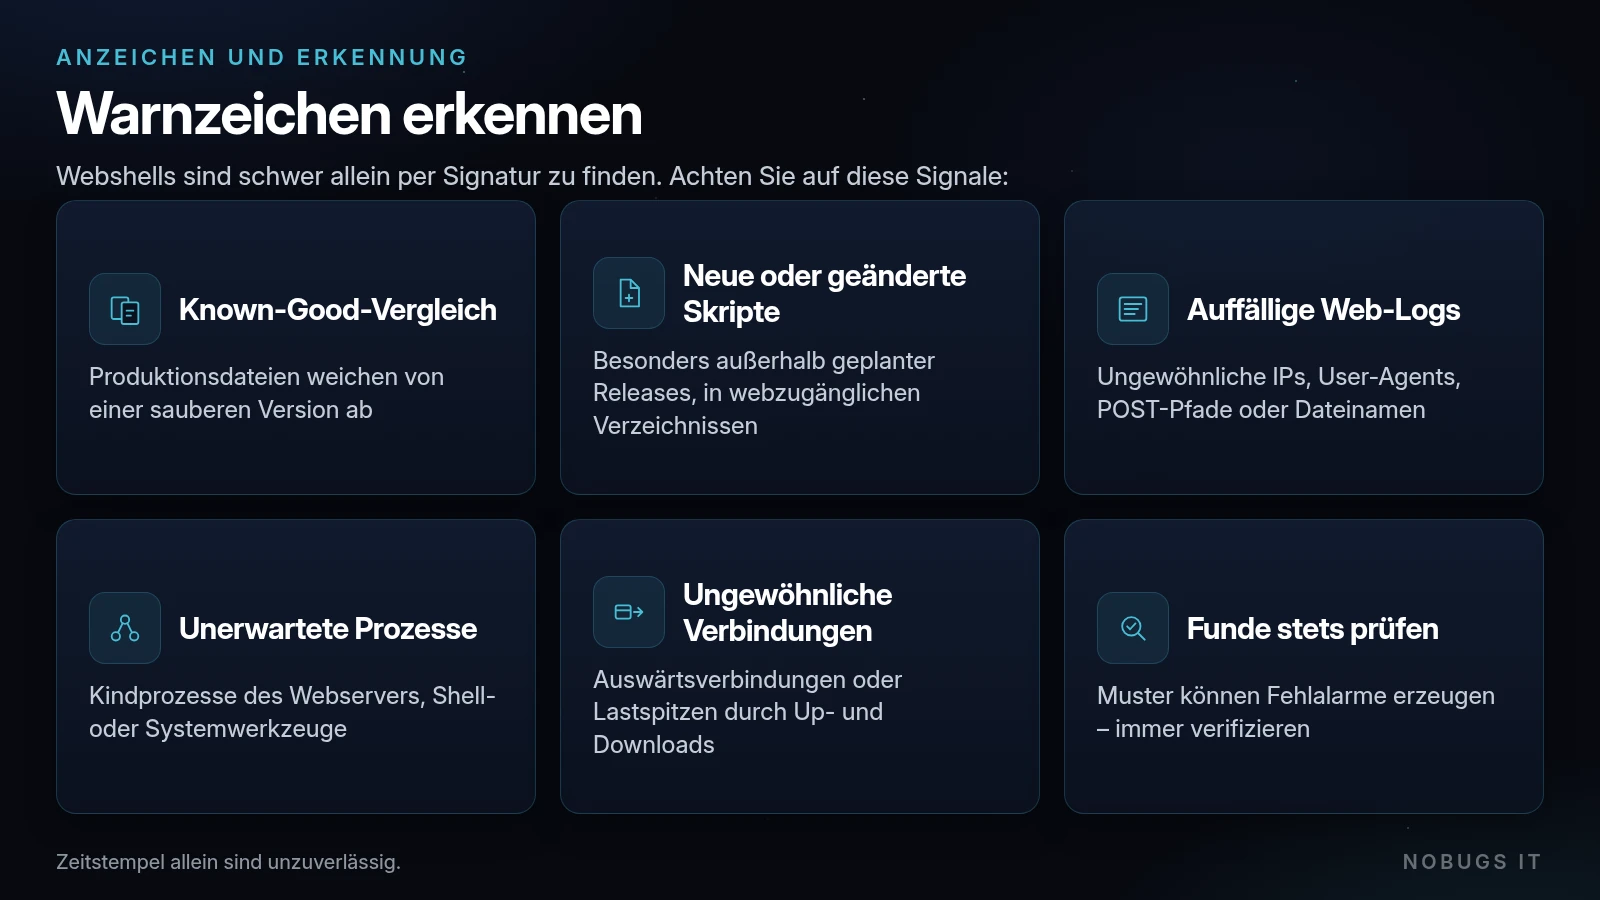
Webshells sind laut NSA/ASD/CISA schwer allein per Signatur zu finden. Sinnvoll ist eine Defense-in-Depth-Erkennung:
- Known-Good-Vergleich: Produktionsdateien gegen eine verifizierte saubere Version der Anwendung halten. Abweichungen manuell prüfen. Zeitstempel allein sind unzuverlässig (Manipulationsrisiko).
- Dateiintegrität / Monitoring: Neue oder geänderte Skripte in webzugänglichen Verzeichnissen alarmieren – besonders außerhalb geplanter Releases.
- Web- und Anwendungslogs: Ungewöhnliche User-Agents, Referrer, IPs, POST-Anfragen an unerwartete Pfade, Zugriffe auf verdächtige Dateinamen.
- Verhaltenssignale: Unerwartete Kindprozesse des Webservers (Shell-, Netzwerk- oder Systemwerkzeuge), ungewöhnliche Auswärtsverbindungen, plötzliche Lastspitzen durch Up-/Downloads.
- Netzwerk- und Host-Artefakte: Bekannte Muster können helfen, erzeugen aber Fehlalarme – Funde immer verifizieren.
Microsoft beschreibt für IIS-Umgebungen ergänzend die Korrelation von Skript-Schreibvorgängen und Prozessketten. Unabhängig vom Stack gilt: Statische Scans allein reichen oft nicht; Verhalten und Integrität mitdenken.
Mehrschichtiger Schutz
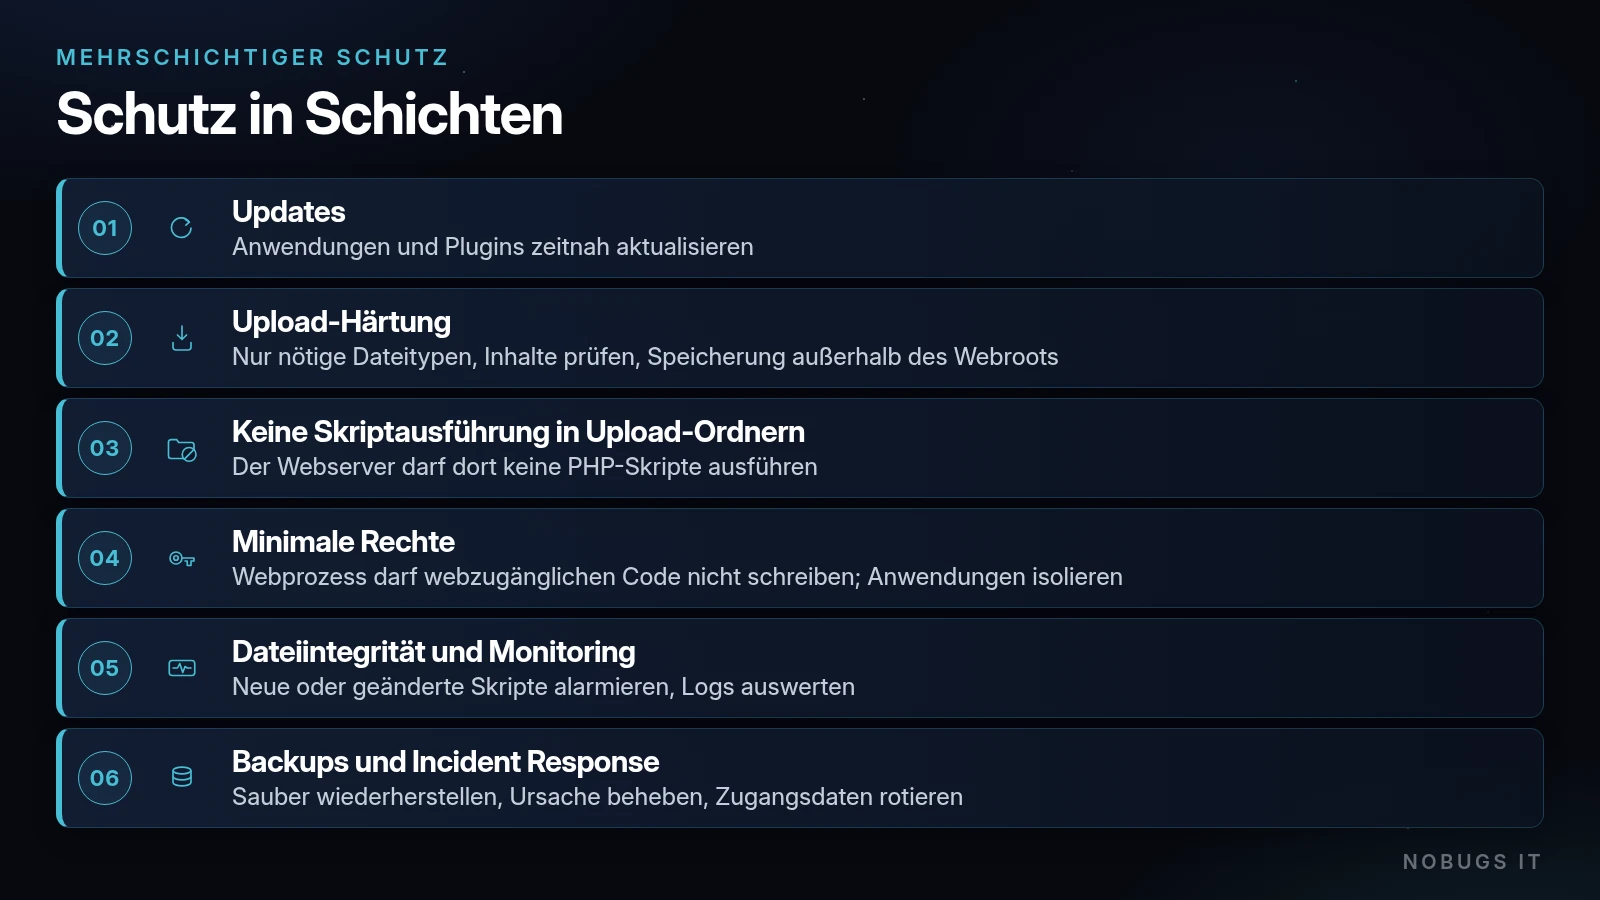
Patchen und Hygiene. Internetseitige Anwendungen und Plugins zeitnah aktualisieren. Automatische Updates, wo vertretbar; sonst feste Patch-Fenster mit Inventar.
Uploads absichern (OWASP File Upload Cheat Sheet). Nur geschäftlich nötige Dateitypen erlauben; Content-Type nicht vertrauen; Dateiinhalte/Signaturen prüfen; serverseitig generierte Dateinamen; Größenlimits; nur berechtigte Nutzer; Speicherung außerhalb des Webroots oder auf getrenntem Host; öffentliche Abrufe über kontrollierte Handler. Upload-Verzeichnisse gegen Konfigurations-Overrides absichern (z. B. keine per-Directory-Handler-Änderungen).
PHP-Ausführung in Upload-Verzeichnissen verhindern. Der Webserver darf dort keine PHP-Skripte ausführen. Uploads gehören nicht in Ordner, in denen der Interpreter aktiv ist. Zusätzlich: Webprozess darf webzugänglichen Code nicht schreiben (Least Privilege laut NSA/ASD-CSI).
Minimale Rechte und Isolation. Getrennte Systembenutzer/PHP-FPM-Pools je Anwendung, wo möglich. PHP-Direktiven wie open_basedir und das gezielte Deaktivieren ungenutzter gefährlicher Funktionen (disable_functions) sind laut PHP-Handbuch und OWASP PHP-Configuration-Hinweisen zusätzliche Netze – kein Ersatz für OS-Isolation. Die PHP-Dokumentation warnt ausdrücklich, dass open_basedir kein umfassender Sicherheitsmechanismus ist.
Netzwerk. DMZ/Segmentierung begrenzt Lateralbewegung. WAF/Reverse-Proxy können bekannte Pfade einschränken, ersetzen aber keine Anwendungsabsicherung.
Known-Good und Backups. Offline verfügbare saubere Images und getestete Wiederherstellungspfad – Grundlage für Erkennung und Recovery.
Wenn es passiert ist: Incident Response
Orientierung an CISA-/NSA-Empfehlungen:
- Isolieren des betroffenen Webservers (Netzwerkzugriff einschränken), um Lateralbewegung zu reduzieren.
- Beweise sichern: Disk/Memory-Artefakte; OS-, Web-, Access-, Error-, WAF-, Proxy-, Firewall- und Datenbanklogs.
- Webshell entfernen – und parallel die Ursache finden (Upload-Lücke, Plugin, Account).
- Vertrauenswürdig wiederherstellen (sauberes Backup), nicht „nur die eine Datei löschen und weiterlaufen“.
- Credentials rotieren: Web-Admin, Datenbank, Hosting, FTP/SSH, verwandte API-Schlüssel und Session-Secrets.
- Härten und patchen, bevor der Dienst wieder voll erreichbar ist.
- Betroffene Stakeholder und – falls einschlägig – Meldepflichten prüfen.
Häufige Fragen
Reicht ein Virenscanner auf dem Webserver?
Hilfreich als Schicht, aber unzureichend allein. Integritätsvergleiche, Log-Analyse und Rechtekonzept sind zentral.
Können nur „große“ Sites betroffen sein?
Nein. Kleine PHP-Sites mit Upload-Formular oder veraltetem Plugin sind häufige Ziele gerade wegen schwächerer Pflege.
Ist ein CMS-Update genug?
Updates sind notwendig, aber nicht hinreichend: Upload-Pfad, Dateirechte und Ausführungsverbote in Medienordnern müssen stimmen.
Die NOBUGS IT GmbH unterstützt Unternehmen beim sicheren Betrieb von Web- und Serverumgebungen: Härtung, Monitoring, Backup- und Wiederherstellungsprozesse sowie begleitende Incident-Reaktion – sachlich und ohne Showmanship.
Quellen
- https://www.cisa.gov/news-events/alerts/2020/04/22/nsa-asd-release-guidance-mitigating-web-shell-malware
- https://media.defense.gov/2020/Jun/09/2002313081/-1/-1/0/CSI-DETECT-AND-PREVENT-WEB-SHELL-MALWARE-20200422.PDF
- https://www.cisa.gov/eviction-strategies-tool/info-countermeasures/CM0106
- https://www.microsoft.com/en-us/security/blog/2020/02/04/ghost-in-the-shell-investigating-web-shell-attacks/
- https://www.microsoft.com/en-us/security/blog/2021/02/11/web-shell-attacks-continue-to-rise/
- https://cheatsheetseries.owasp.org/cheatsheets/File_Upload_Cheat_Sheet.html
- https://community.owasp.org/vulnerabilities/Unrestricted_File_Upload
- https://cheatsheetseries.owasp.org/cheatsheets/PHP_Configuration_Cheat_Sheet
- https://www.php.net/manual/en/ini.core.php
- https://www.php.net/manual/en/security.apache.php