Seit dem 1. Oktober 2026 gilt in Österreich das Netz- und Informationssystemsicherheitsgesetz 2026 (NISG 2026). Damit setzt Österreich die europäische NIS-2-Richtlinie um und sieht die Gründung eines dem Bundesministerium für Inneres nachgeordneten Bundesamtes für Cybersicherheit vor. Für viele Unternehmen in Tirol – vom Handwerksbetrieb in Hall bis zum Dienstleister in Innsbruck – stellt sich dieselbe Frage: Sind wir betroffen, und was müssen wir jetzt konkret tun?
Dieser Beitrag fasst öffentlich verfügbare Behördeninformationen zusammen und übersetzt sie in eine praxisnahe Checkliste. Er ersetzt keine Rechtsberatung. Bei Unsicherheit prüfen Sie die aktuellen Angaben auf den Seiten des USP und des Bundesamts bzw. lassen Sie sich fachlich beraten.
Was sich seit 1. Oktober 2026 geändert hat
Laut Unternehmensserviceportal (USP) treten mit dem NISG 2026 Vorgaben zur Erhöhung des Cybersicherheitsniveaus in Kraft. Gleichzeitig stellt das USP die Anwendung „NIS 2 Services“ bereit. Darüber können betroffene Einrichtungen sich registrieren und erhebliche Cybersicherheitsvorfälle melden.
Wichtig: Die fristgerechte Abgabe von Meldungen ist mit Inkrafttreten des Gesetzes verpflichtend und ab diesem Zeitpunkt möglich. Die Registrierung ist also nur ein Teil der Pflichten – die Sicherheits- und Organisationsanforderungen gelten für erfasste Einrichtungen bereits.
Wen die Pflichten treffen
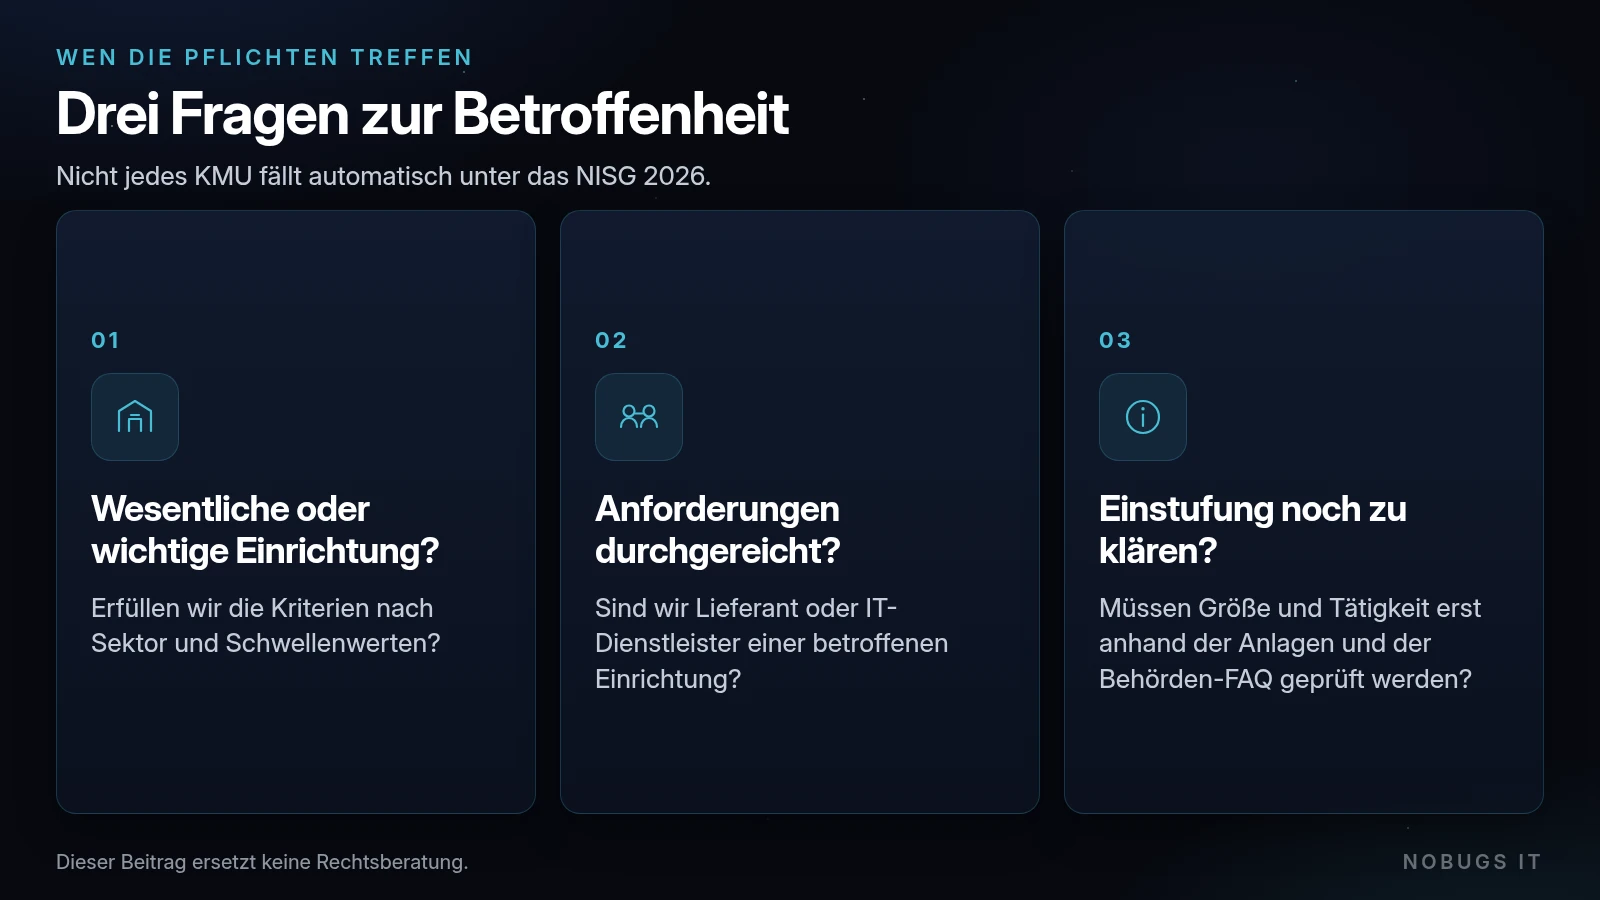
Das NISG 2026 richtet sich an wesentliche und wichtige Einrichtungen in bestimmten Sektoren und Größenklassen. Nicht jedes KMU in Schwaz, Wattens oder Jenbach fällt automatisch darunter. In der Praxis helfen drei Fragen:
- Erfüllen wir die Kriterien einer wesentlichen oder wichtigen Einrichtung (Sektor und Schwellenwerte)?
- Sind wir Lieferant oder IT-Dienstleister einer betroffenen Einrichtung und bekommen Anforderungen vertraglich „durchgereicht“?
- Müssen Größe und Tätigkeit erst anhand der gesetzlichen Anlagen und der Behörden-FAQ geklärt werden?
Das Bundesamt für Cybersicherheit weist darauf hin, dass sich IKT-Drittdienstleister, die auch unter DORA fallen, nach dem NISG 2026 registrieren müssen, wenn sie die Kriterien als wesentliche oder wichtige Einrichtung erfüllen – etwa als Managed-Service-Provider ab mittlerer Größe. Kritische Einrichtungen nach dem RKE-Gesetz gelten laut FAQ zugleich als wesentliche Einrichtungen nach dem NISG 2026 und müssen sich registrieren, sofern das noch nicht erfolgt ist.
Registrierung über das USP
Laut USP hat die initiale Registrierung bis zum 1. Jänner 2027 zu erfolgen. Die FAQ des Bundesamts (letzte Aktualisierung 30. Oktober 2026) nennt für Einrichtungen, die am 1. Oktober 2026 bereits erfasst waren, den Zeitraum beginnend mit 1. Oktober 2026 bis spätestens 31. Dezember 2026. Planen Sie die Registrierung deshalb früh und prüfen Sie den aktuellen Fristenstand auf den Behördenseiten, falls sich Hinweise unterscheiden.
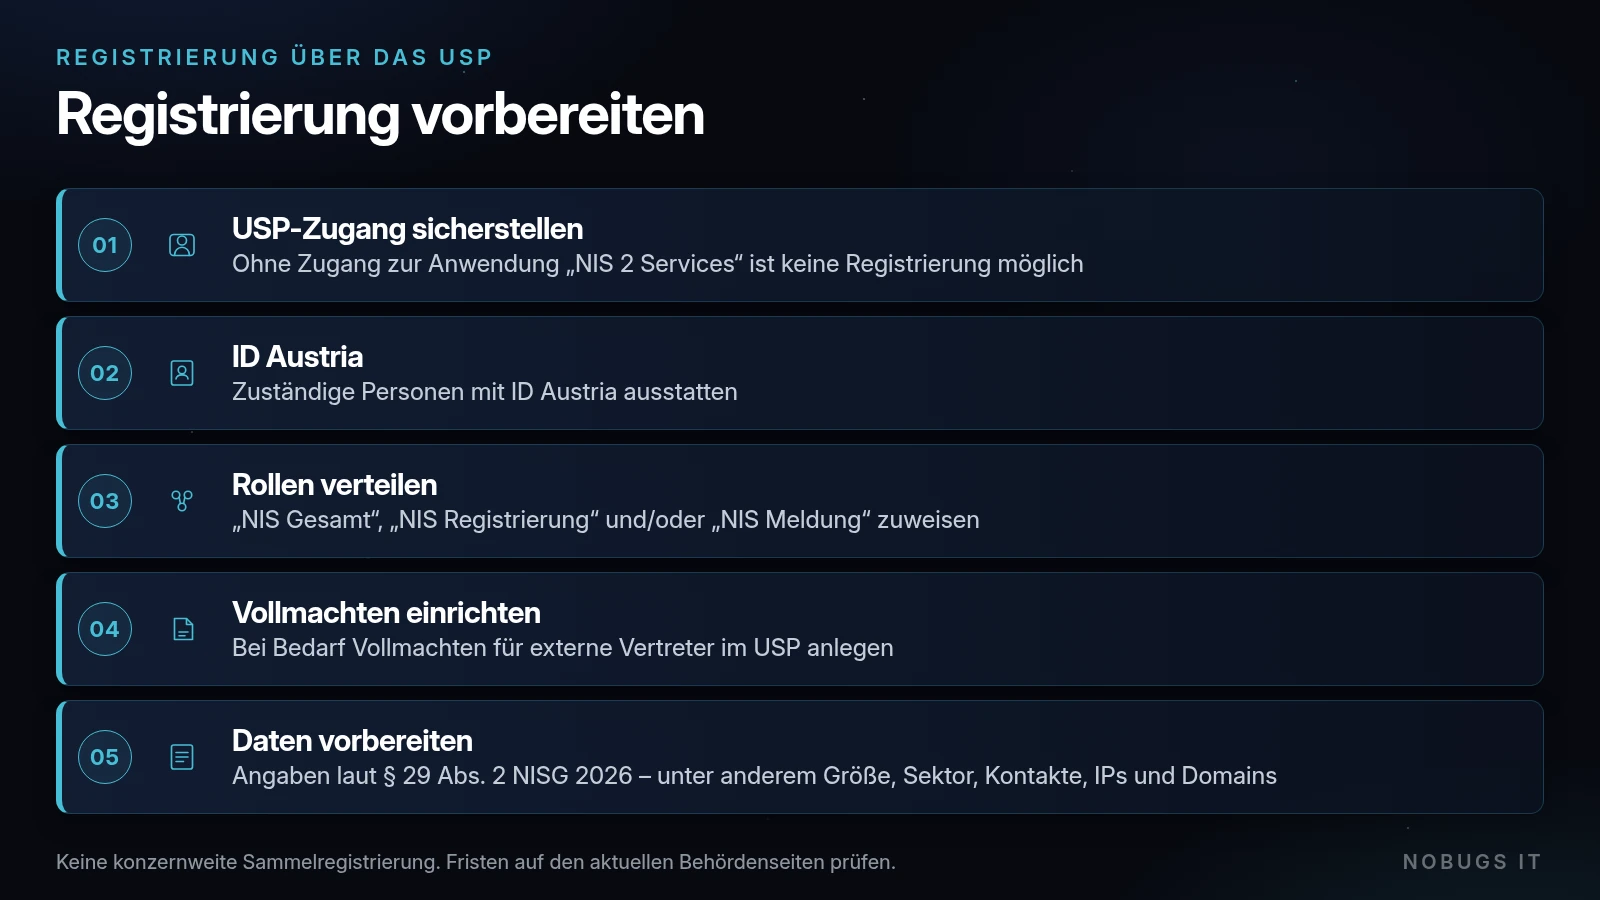
Vorbereitung laut USP:
- USP-Zugang sicherstellen.
- Zuständige Personen mit ID Austria ausstatten.
- Rollen verteilen: „NIS Gesamt“, „NIS Registrierung“ und/oder „NIS Meldung“.
- Bei Bedarf Vollmachten für externe Vertreter einrichten.
- Daten laut § 29 Abs. 2 NISG 2026 vorbereiten – insbesondere Unternehmensgröße nach § 25.
Anzugeben sind unter anderem Name, Anschrift und Kontaktdaten, Sektor(en) und Art der Einrichtung, EU-Mitgliedstaaten der Leistungserbringung, gegebenenfalls statische öffentliche IP-Adressbereiche (laut Bundesamt ergänzbar um Domainnamen/URLs), Anschrift der Hauptniederlassung sowie Angaben zu den Schwellenwerten und zur Einstufung.
Eine konzernweite Sammelregistrierung ist laut Bundesamt nicht vorgesehen; jede betroffene Einrichtung registriert sich selbst. Berechtigte Personen können im USP jedoch mehrere Einrichtungen erfassen.
Sanktionen: Kommen wesentliche oder wichtige Einrichtungen der Registrierungspflicht nicht nach, drohen laut Bundesamt Strafen bis zu EUR 50.000, im Wiederholungsfall bis zu EUR 100.000 (§ 45 Abs. 4 NISG 2026).
Meldepflicht und IT-Praxis für Tiroler Betriebe
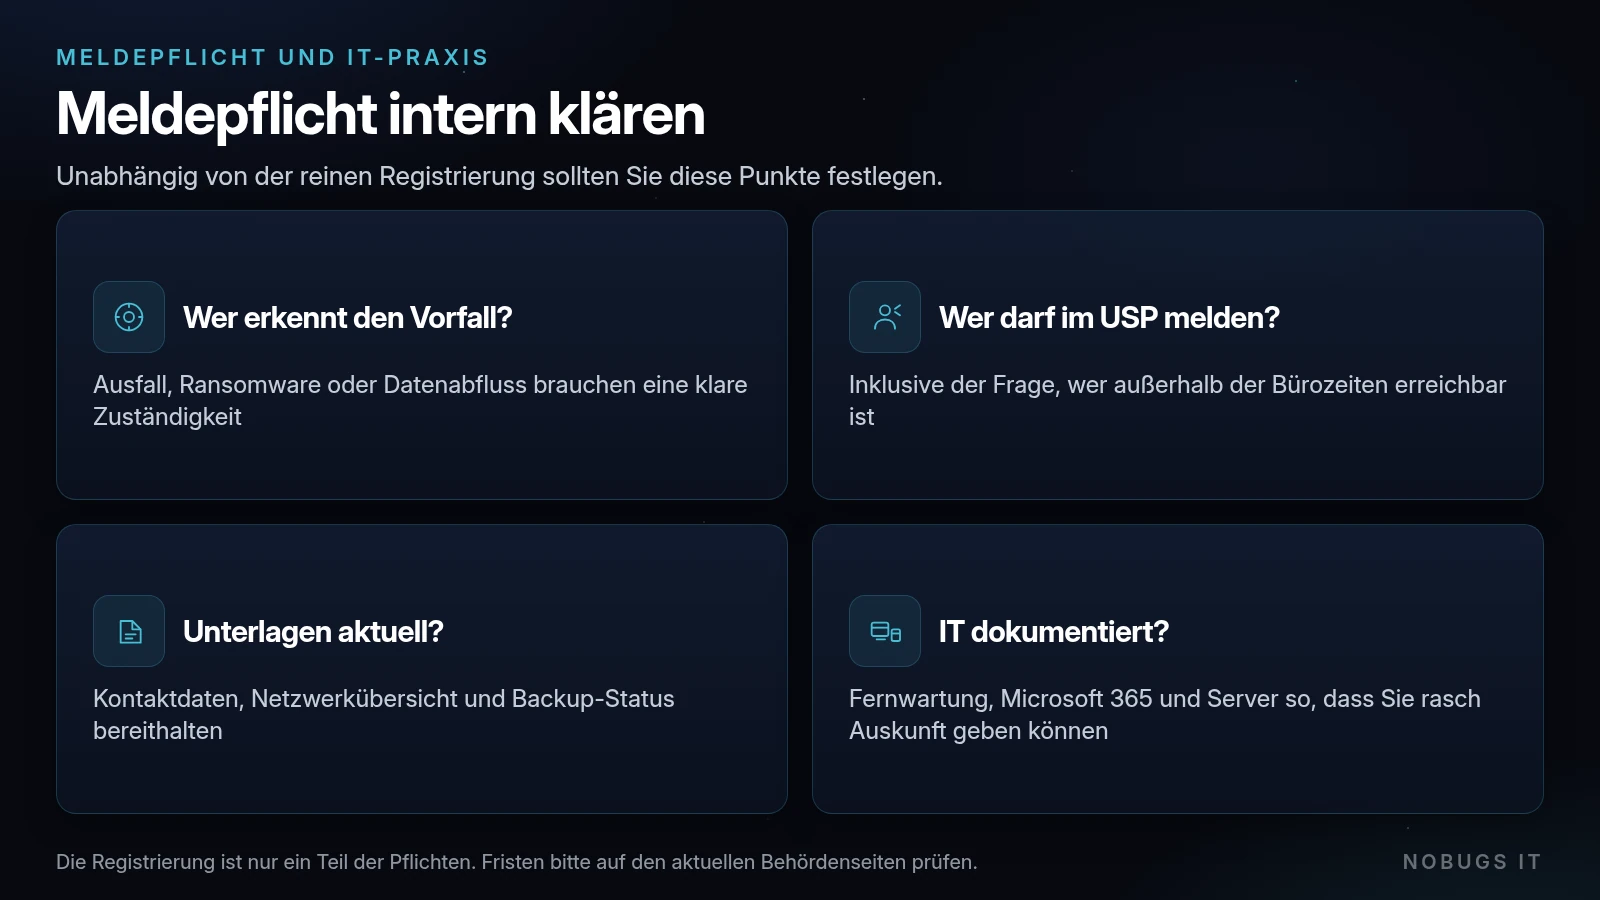
Unabhängig von der reinen Registrierung sollten Sie intern klären:
- Wer erkennt einen erheblichen Vorfall (Ausfall, Ransomware, Datenabfluss)?
- Wer darf im USP melden – und wer ist außerhalb der Bürozeiten erreichbar?
- Liegen Kontaktdaten, Netzwerkübersicht und Backup-Status aktuell vor?
- Sind Fernwartung, Microsoft 365 und Server so dokumentiert, dass Sie rasch Auskunft geben können?
Gerade in der Region Innsbruck–Schwaz–Jenbach arbeiten viele Betriebe hybrid: Büro vor Ort, Außendienst und Cloud-Dienste. Klare Verantwortlichkeiten und ein gepflegtes IT-Inventar helfen mehr als eine einmalige Checklisten-PDF.
Das USP warnt zudem vor unseriösen „NISG-Betroffenheitsanalysen“ im Internet, bei denen sensible Unternehmensdaten preisgegeben werden. Nutzen Sie offizielle Quellen und prüfen Sie Impressum sowie Leistungsversprechen.
Checkliste (kurz)
- USP-Zugang und ID Austria vorhanden
- Rollen „NIS Registrierung“ / „NIS Meldung“ vergeben
- Sektor, Größe und Einstufung geprüft
- Statische öffentliche IPs und Domains notiert
- Interne Vorfallsmeldung definiert
- IT-Dokumentation und Kontakte aktuell
- Registrierung im USP erledigt bzw. Termin gesetzt
Häufige Fragen
Müssen sich alle Tiroler KMU registrieren?
Nein. Die Registrierungspflicht besteht für wesentliche und wichtige Einrichtungen. Viele KMU sind nicht direkt erfasst, können aber als Lieferanten vertraglich eingebunden sein.
Reicht die Registrierung allein?
Nein. Für erfasste Einrichtungen gelten Sicherheits-, Organisations- und Meldepflichten bereits seit dem Inkrafttreten.
Können wir einen IT-Partner bevollmächtigen?
Ja. Laut USP sind Vertretungsregelungen bzw. Vollmachten im USP möglich, wenn Außenstehende für die Einrichtung handeln sollen.
Die NOBUGS IT GmbH unterstützt Unternehmen in Innsbruck, Schwaz, Hall, Wattens, Jenbach und Umgebung bei der technischen Vorbereitung: Inventar, Absicherung, Dokumentation und praktikable Prozesse für Vorfälle – abgestimmt auf Ihre Microsoft-365- und Serverlandschaft.
Quellen
- https://www.usp.gv.at/aktuelles/newsliste/NIS-2.html
- https://www.bundesamt-cybersicherheit.gv.at/faq/registrierung.html